Segurança de código dentro do fluxo de entrega.
Guardrails aplicados a todo projeto desde o primeiro dia. E um Code Security Review que roda na sua conta AWS, mapeia cada achado a padrões de mercado e entrega a correção como merge request, revisada pelo seu time.
Guardrails aplicados a todo projeto.
Segurança que depende de cada time lembrar é segurança que falha. No Dev Factory, os controles vêm da plataforma e valem para toda aplicação.
Quem é, e o que pode
Microsoft Entra ID ou Google via OIDC, com RBAC por projeto e por plataforma. Publicação em produção condicionada à aprovação de administrador.
Nenhuma credencial AWS na aplicação
Aplicações falam HTTPS com a plataforma, que acessa a AWS por IRSA. Pipelines autenticam por OIDC. Chaves de IA individuais, com validade e revogação.
Projeto × ambiente
Namespace, bucket, banco e chaves separados por projeto e ambiente. Dev e QA separados de produção, em clusters distintos.
Os dados não saem
Modelos via Amazon Bedrock dentro da conta AWS do cliente. A AWS não retém os dados nem os usa para treinar modelos. Toda chamada é registrada com usuário e projeto.
Tudo tem trilha
Trilha de atividade da plataforma, release identificada pelo digest da imagem, AWS CloudTrail e logs do cluster.
Scan sob demanda
Análise com padrões de mercado e correção por IA revisada pelo time, no mesmo portal em que o projeto vive.
Solicitar, executar, visualizar, corrigir.
Um fluxo no portal, do pedido do scan ao merge request com a correção. O código não sai do ambiente AWS do cliente.
- SolicitarNo portal, por aplicação ou para o projeto inteiro. Rápido, com seleção inteligente de arquivos, ou Completo, com todos os arquivos.
- ExecutarO motor de análise roda na conta AWS do cliente, sobre Amazon Bedrock. Um scan de projeto gera um scan por repositório.
- VisualizarRelatório nativo no portal: severidade, OWASP, CWE, MITRE ATT&CK, evidência e remediação, com histórico por versão.
- CorrigirPrompt de correção pronto para um agente de IA, ou correção autônoma entregue como merge request.
Quem dispara: operadores da plataforma. Quem lê e corrige: todo membro do projeto. Correção autônoma: administradores.
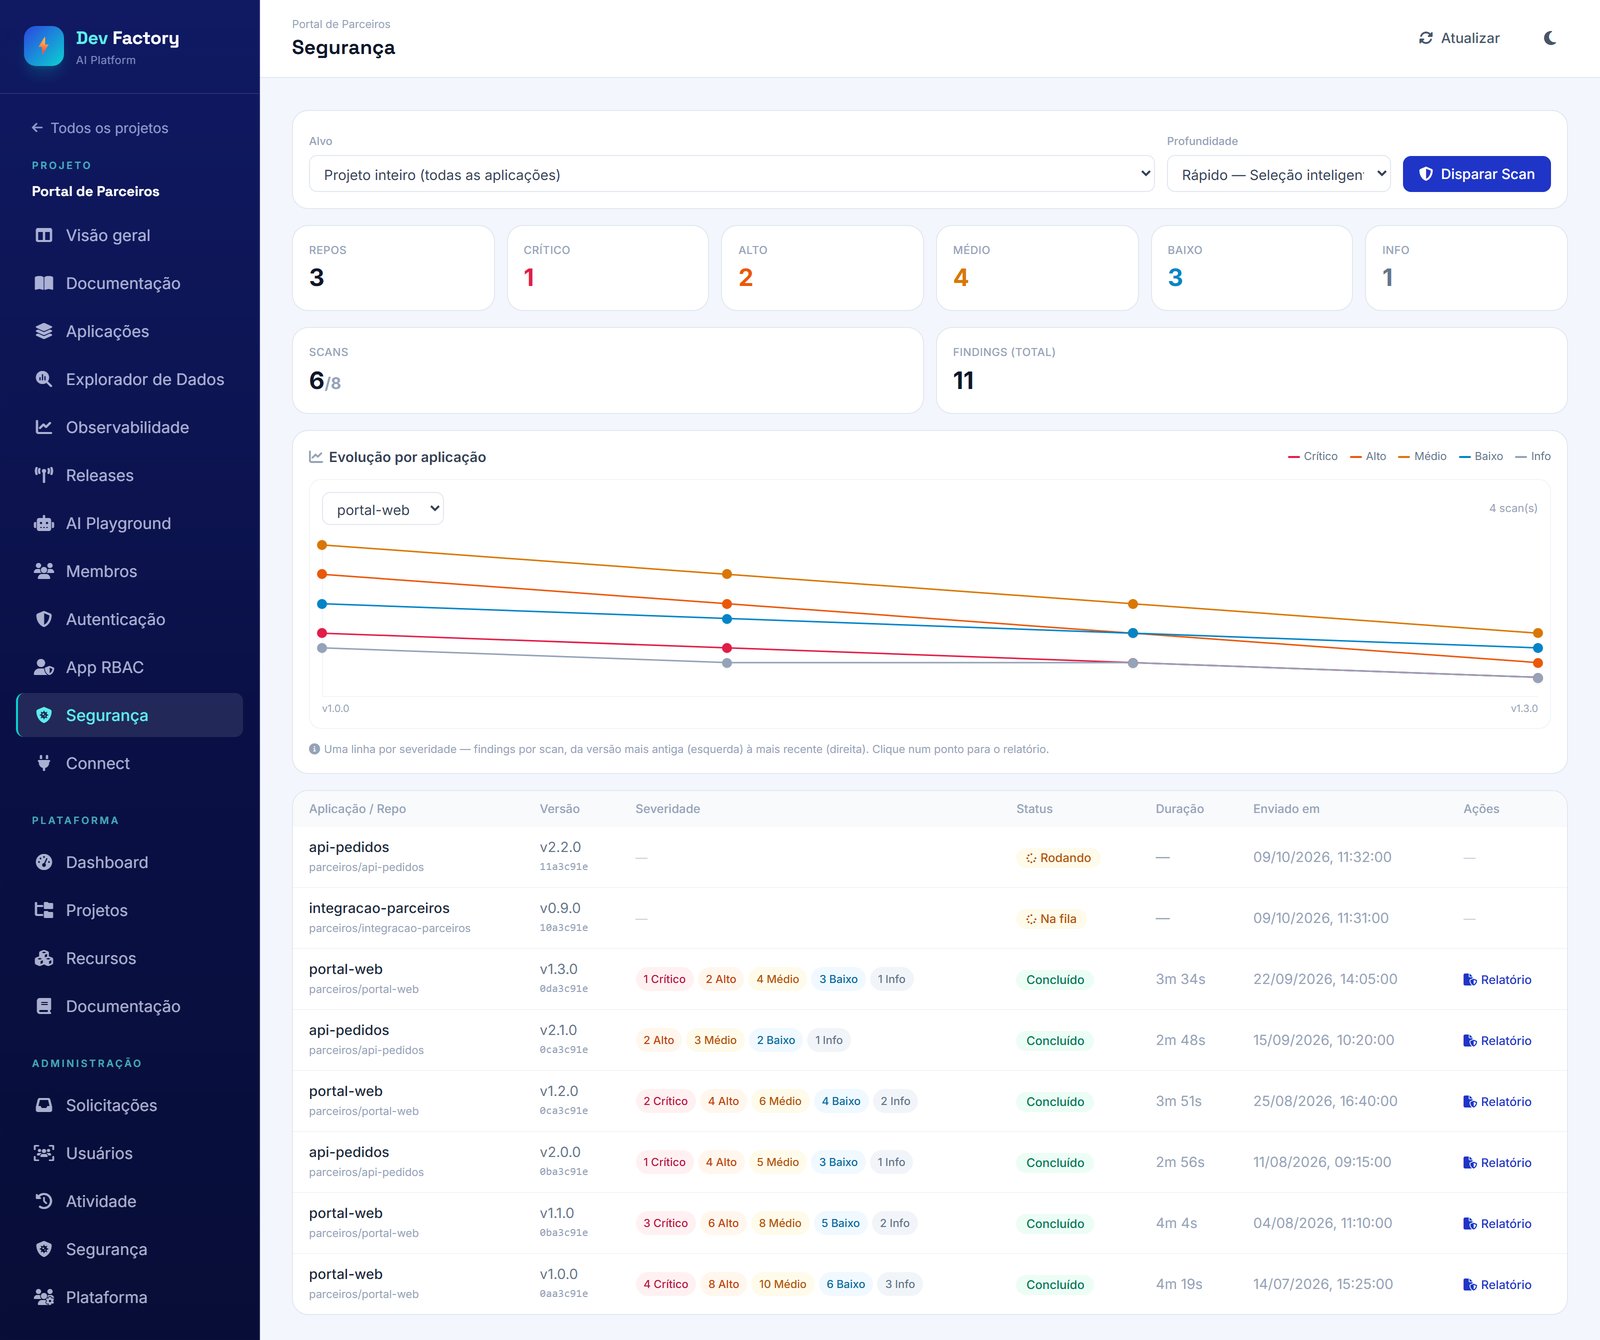
Onde o projeto está, e para onde vai.
- Alvo e profundidade: uma aplicação ou o projeto inteiro; scan Rápido ou Completo.
- Postura atual: achados por severidade no último scan de cada repositório.
- Evolução por aplicação: uma linha por severidade, de versão em versão.
- Fila e status: na fila, rodando, concluído ou com falha.
Quatro estágios. Dez perspectivas de especialista.
Inventário
Clona a versão atual do repositório, registra tag e commit analisados e inventaria o código: mais de 20 linguagens e formatos de IaC.
Análise multi-especialista
O código é examinado em paralelo sob dez perspectivas. Cada achado sai com severidade, CWE, técnica ATT&CK, arquivo e linha, evidência e remediação com exemplo.
Calibração
Uma segunda camada revisa cada achado: probabilidade de falso positivo, severidade e CWE. Resultado: um índice de confiança por achado e menos ruído para o time.
Relatório
Achados deduplicados entre execuções, resumo por severidade, cobertura ATT&CK e distribuição CWE. Exportável em SARIF 2.1 para GitHub, VS Code e Azure DevOps.
STRIDE, fronteiras de confiança, superfície de ataque, fluxo de dados.
OWASP Top 10, CWE Top 25 e antipadrões de código gerado por IA.
OAuth/OIDC, sessão, RBAC/ABAC, ciclo de vida de tokens.
OWASP API Top 10 (2023), validação de entrada, rate limiting.
IAM mal configurado, segredos no código, contêineres, isolamento.
Lacunas de controle frente a PCI-DSS, SOC 2, ISO 27001, GDPR, DORA e NIS2.
Riscos de pipeline, cadeia de suprimentos e dependências vulneráveis.
Prompt injection, tratamento de saída de LLM, segurança de RAG.
Injeção direta e indireta, jailbreak e evasão.
Terraform e Bicep, CIS Benchmarks, políticas IAM permissivas.
Rápido: as perspectivas essenciais sobre uma seleção inteligente de arquivos. Completo: todas as perspectivas sobre todos os arquivos.
Cada achado, com evidência e remediação.
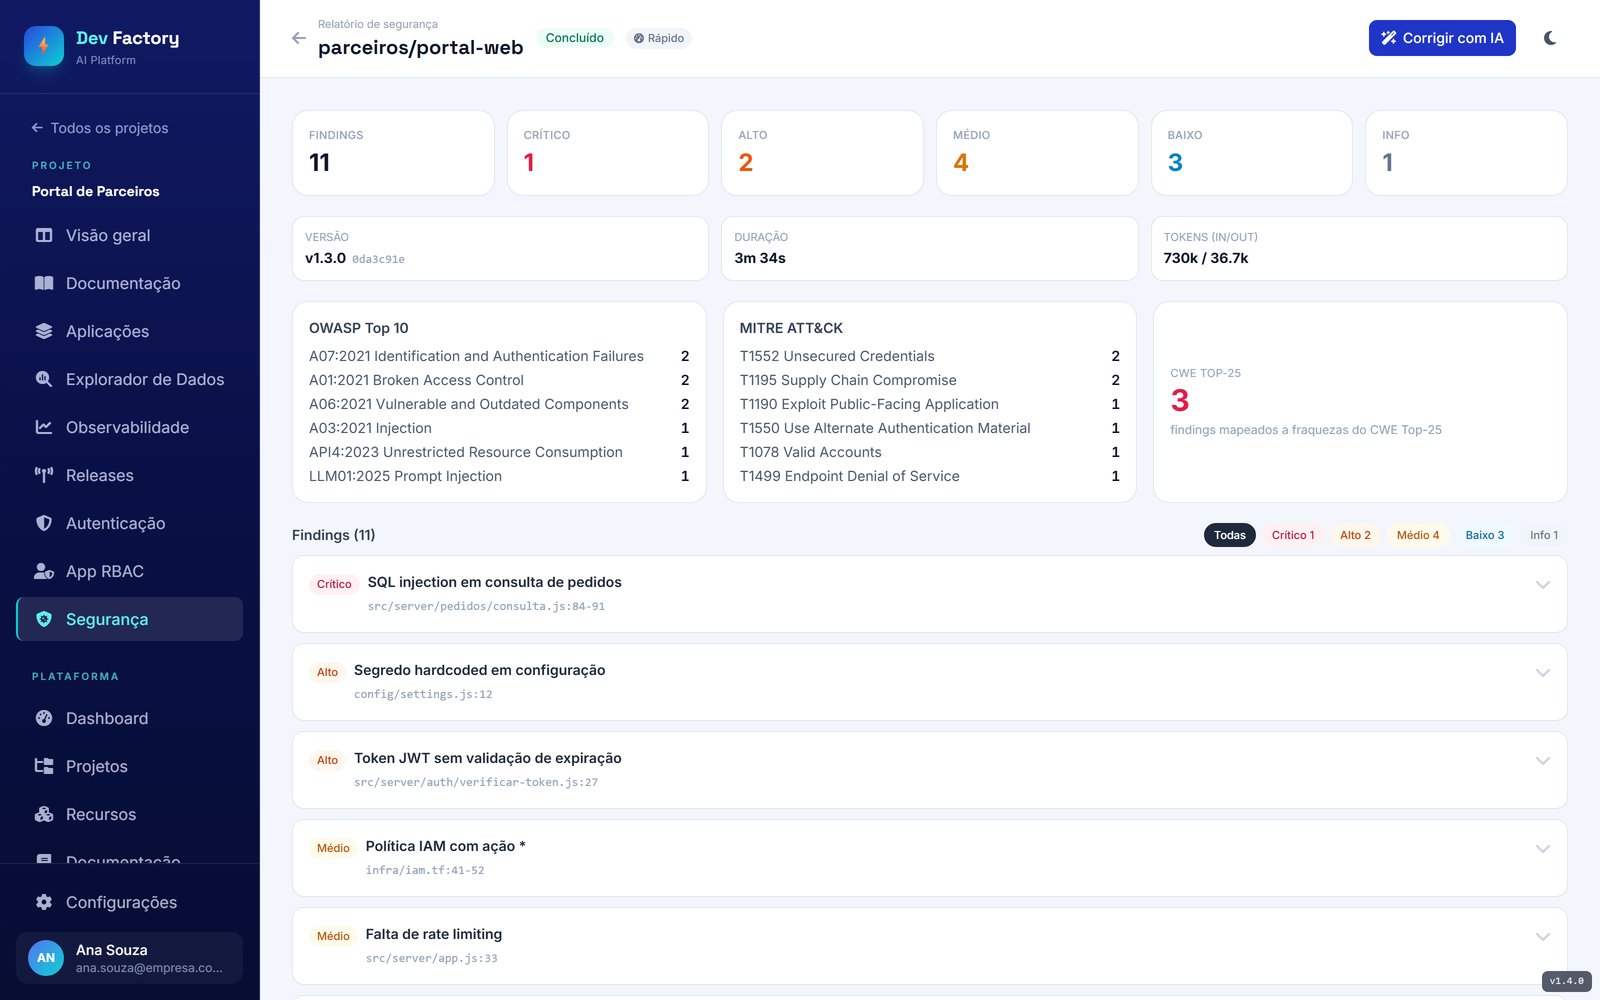
- Severidade, título, arquivo e linha de cada achado.
- Evidência: as linhas do arquivo com o trecho destacado e link direto para o repositório.
- Remediação acionável, com exemplo de código.
- Referências: OWASP, CWE (Top 25 sinalizado), MITRE ATT&CK e controles cloud.
- Confiança calibrada e a perspectiva de especialista que originou o achado.
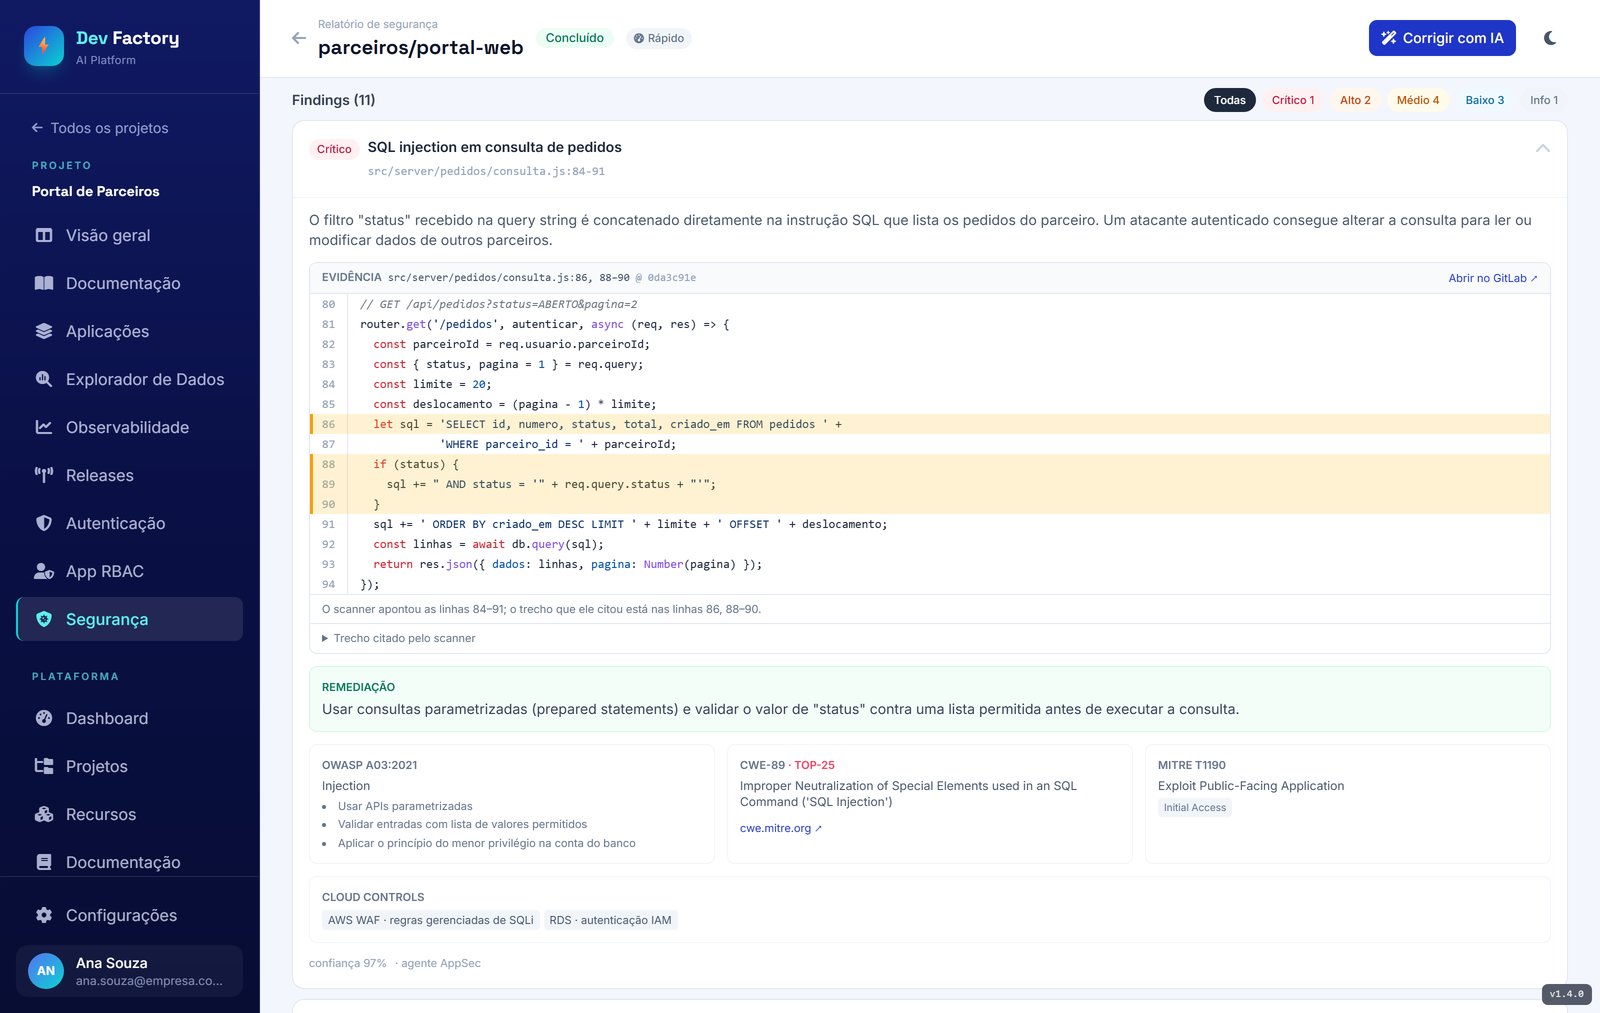
Mapeamento para PCI-DSS, SOC 2, ISO 27001, GDPR, DORA e NIS2.
Do achado ao merge request.
A IA propõe a correção. O time revisa e decide. A branch principal nunca é alterada.
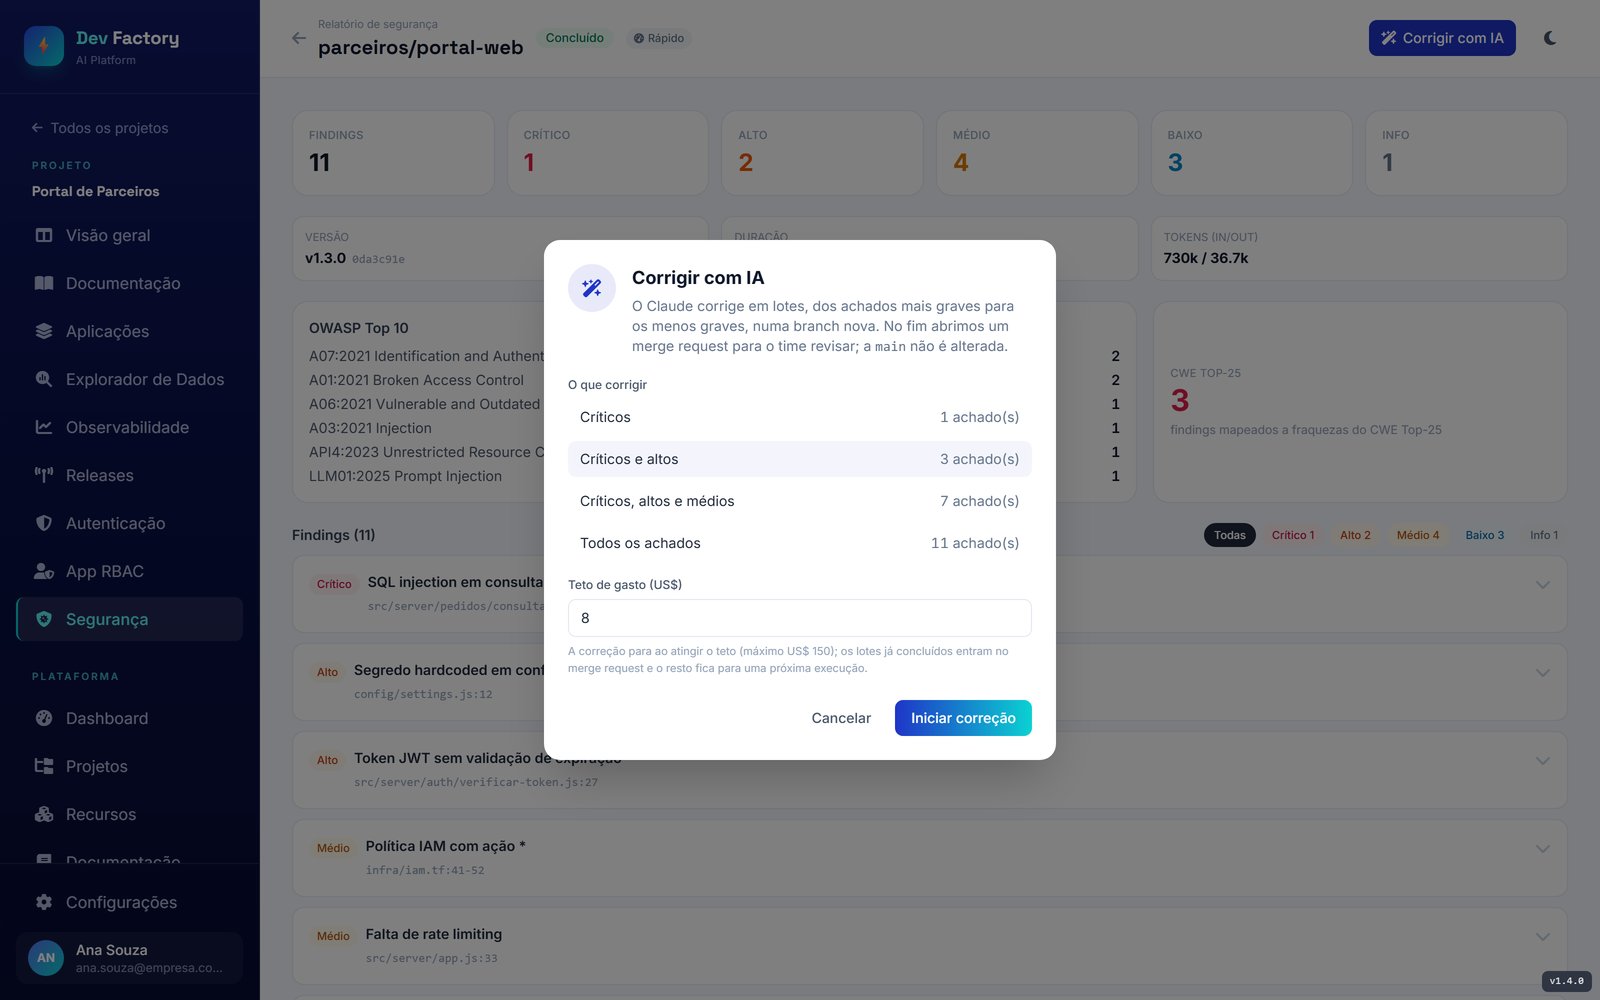
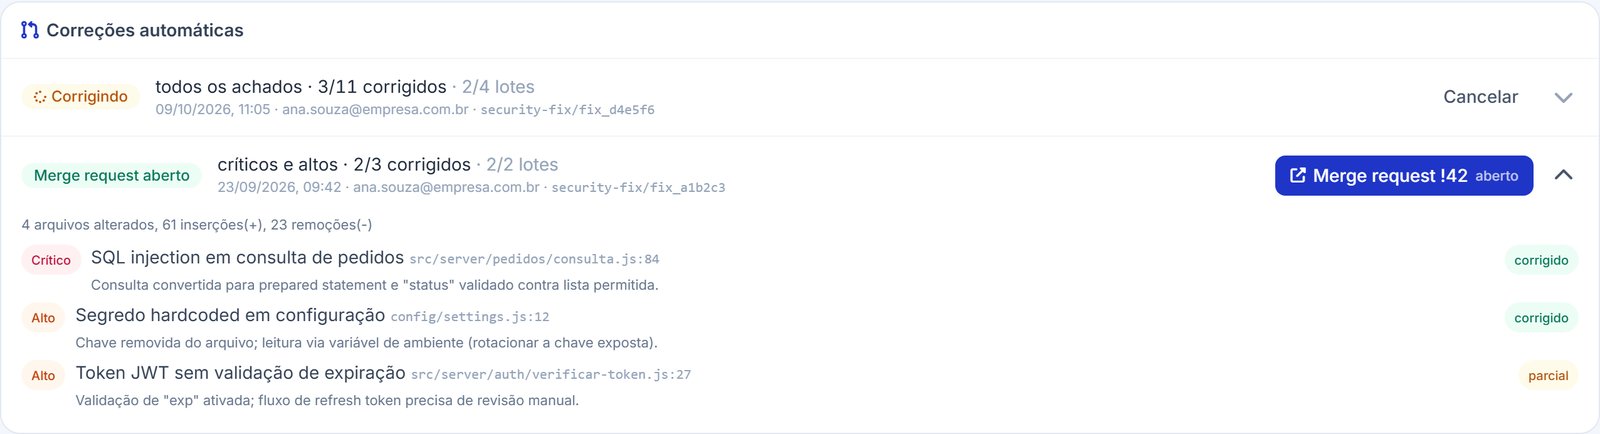
Escopo
Críticos, altos, médios ou todos, em lotes, por ordem decrescente de severidade.
Limites
Teto de gasto e de tempo definidos no disparo.
Branch dedicada
A correção trabalha fora da branch principal.
Alternativa assistida
Um pacote de remediação pronto para o agente de IA de quem prefere corrigir na própria IDE.
Rastreável, versionado, atribuído.
Permissões
Disparar: operadores da plataforma. Ler e corrigir: membros do projeto. Correção autônoma: administradores.
Versão fixada
Cada scan registra tag e commit. O re-scan depois da correção compara com a versão anterior.
Fila e histórico
Um scan de projeto gera um scan por repositório. Histórico completo por aplicação.
Consumo medido
Tokens e duração de cada scan atribuídos ao projeto, no mesmo painel de consumo de IA.
Um fluxo, múltiplos motores.
O portal centraliza solicitação, execução, visualização e correção. Novos motores entram no mesmo fluxo, com o mesmo RBAC, histórico e rastreabilidade.
Análise de código com IA
Motor multi-especialista sobre Amazon Bedrock, na conta do cliente.
SAST tradicional
Análise estática por regras.
DAST
Sobre o ambiente publicado.
Pentest
Resultados no mesmo histórico.
Do requisito ao software. Em dias.
Agende uma sessão de trabalho com a sua TI e duas áreas de negócio: 2–3 casos e os primeiros 90 dias.